Les indispensables pour sécuriser son serveur dédié
- Commencer par une base système propre
- Protéger les accès d'administration
- Filtrer le trafic avec un pare-feu
- Chiffrer les échanges et protéger les données
- Mettre en place des sauvegardes réellement restaurables
- Surveiller, journaliser et réagir vite
- Préparer une réponse aux incidents
-
Questions fréquentes
- Faut-il désactiver la connexion SSH avec le compte root ?
- Quelle est la meilleure protection pour l'accès SSH ?
- À quelle fréquence faut-il sauvegarder un serveur dédié ?
- Pourquoi stocker les sauvegardes hors du serveur ?
- Un pare-feu suffit-il pour sécuriser un serveur dédié ?
- Comment vérifier qu'une sauvegarde fonctionne vraiment ?
Un serveur dédié concentre souvent des données clients, des bases de données, des fichiers métier et des accès sensibles. Sa sécurité repose sur une règle simple : réduire les portes d'entrée, surveiller ce qui se passe et disposer d'une sauvegarde exploitable. Une erreur de configuration, un mot de passe divulgué ou une mise à jour oubliée peut suffire à interrompre un service.
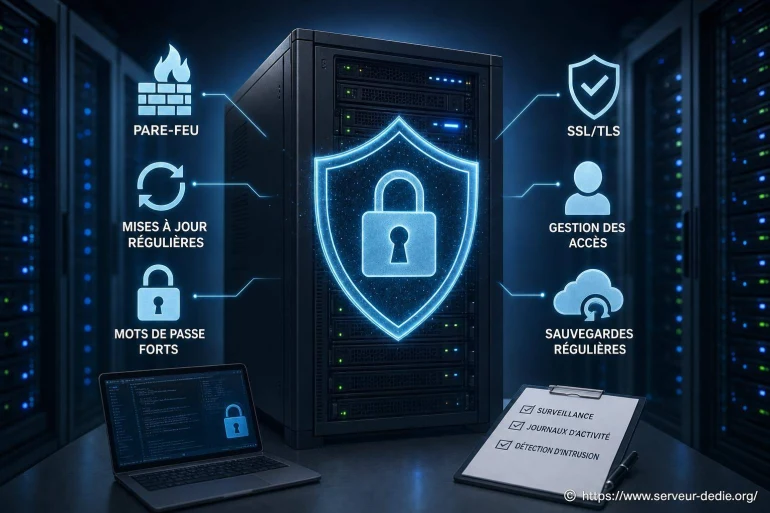
Les indispensables pour sécuriser son serveur dédié commencent par le contrôle des accès, la mise à jour régulière du système, un pare-feu strict et des sauvegardes stockées hors du serveur. Ces protections se complètent : aucune ne remplace les autres.
Commencer par une base système propre
La sécurité d'un serveur se construit dès son installation. Utilisez une distribution maintenue, installez seulement les services utiles et désactivez ce qui ne sert pas. Un logiciel absent ne peut pas devenir une porte d'entrée.
Après l'installation, appliquez les correctifs du système d'exploitation, du serveur web, du langage utilisé et des outils d'administration. Les mises à jour corrigent souvent des vulnérabilités connues et documentées. Les repousser trop longtemps revient à laisser un problème identifié sur une machine accessible depuis Internet.
- Supprimer les logiciels, comptes et services inutilisés.
- Mettre à jour le système et les applications selon une procédure contrôlée.
- Vérifier les dépôts logiciels et éviter les paquets provenant de sources non fiables.
- Documenter les services hébergés, les ports nécessaires et les responsables des accès.
Protéger les accès d'administration
L'accès SSH est l'un des premiers points à verrouiller sur un serveur Linux. L'authentification par clé cryptographique est généralement préférable au mot de passe seul : la clé privée reste sur le poste de l'administrateur, tandis que la clé publique est enregistrée sur le serveur.
Lorsque les clés sont en place et testées, désactivez la connexion SSH directe du compte root. Connectez-vous avec un compte nominatif, puis utilisez une élévation de privilèges contrôlée avec sudo. Cette méthode facilite aussi l'identification de la personne ayant exécuté une action.
Comptes séparés
Chaque administrateur doit disposer de son propre compte. Les comptes partagés empêchent de retracer une action et compliquent la révocation d'un accès.
Clés SSH protégées
Une clé privée doit être chiffrée par une phrase de passe et conservée sur un appareil sécurisé, jamais dans un dépôt de code ou un espace de partage.
Droits minimums
Accordez uniquement les permissions nécessaires. Un compte de déploiement n'a pas besoin de modifier toute la configuration du système.
Si une interface d'administration est disponible, protégez-la également par une authentification forte, un accès limité à certaines adresses IP lorsque cela est possible et des comptes individuels. Le mot de passe ne doit jamais être l'unique barrière pour un compte critique.
Filtrer le trafic avec un pare-feu
Le pare-feu contrôle les connexions autorisées vers le serveur. Sa configuration doit suivre une logique de refus par défaut : fermer tout ce qui n'est pas explicitement nécessaire, puis ouvrir les ports utiles à l'activité.
Un site web classique peut avoir besoin des ports HTTP et HTTPS. Un accès d'administration SSH peut être nécessaire, mais il n'est pas destiné à être ouvert à tous les utilisateurs du monde entier si une restriction réseau est possible. Les bases de données, elles, devraient rester accessibles uniquement depuis les applications ou réseaux qui en ont besoin.
| Service | Exposition recommandée | Point de vigilance |
|---|---|---|
| Serveur web | Accessible publiquement si le site est public | Forcer HTTPS et maintenir les composants web à jour |
| SSH | Réservé aux administrateurs | Clés SSH, comptes nominatifs et limitation d'accès |
| Base de données | Accès interne ou réseau privé | Éviter toute exposition directe non indispensable |
| Panneau d'administration | Accès restreint | Authentification renforcée et journalisation |
Un port ouvert n'est pas forcément une faille, mais tout port ouvert doit avoir une raison claire, un service maintenu et une règle de contrôle associée.
Chiffrer les échanges et protéger les données
Les échanges entre les visiteurs et les applications doivent passer par HTTPS. Le certificat TLS chiffre les données en transit, notamment les identifiants, formulaires et informations envoyées par un navigateur. Vérifiez aussi que les redirections vers HTTPS sont cohérentes et que les certificats sont renouvelés avant expiration.
Le chiffrement ne s'arrête pas au site web. Les transferts de fichiers d'administration doivent passer par des protocoles sécurisés, comme SFTP ou SCP, plutôt que par FTP non chiffré. Pour les données particulièrement sensibles, le chiffrement au repos peut compléter le dispositif, à condition de gérer les clés avec sérieux.
Une clé de chiffrement perdue peut rendre les données inutilisables ; une clé exposée annule une grande partie du bénéfice du chiffrement. Conservez donc les secrets, tokens et mots de passe dans un gestionnaire adapté, avec une rotation lorsque des personnes quittent l'équipe ou qu'un doute existe sur une fuite.
Mettre en place des sauvegardes réellement restaurables
Une sauvegarde n'est utile que si elle peut être restaurée dans un délai acceptable. Copier des fichiers sur le même disque ou sur le même serveur ne protège ni contre une panne matérielle, ni contre un chiffrement malveillant, ni contre une suppression accidentelle effectuée avec des droits élevés.
Prévoyez des copies séparées des fichiers, des bases de données et des configurations critiques. Une base de données active nécessite souvent un export cohérent ou une méthode de sauvegarde conçue pour son moteur ; une simple copie de fichiers peut ne pas suffire.
- Identifier les données à sauvegarder : sites, bases, configurations, certificats, fichiers utilisateurs et scripts de déploiement.
- Définir une fréquence : elle dépend de la quantité de données qu'il serait acceptable de perdre entre deux copies.
- Conserver une copie hors du serveur : dans un stockage distinct, avec des accès séparés.
- Tester la restauration : sur un environnement isolé ou selon une procédure documentée.
Conserver plusieurs versions est précieux. Une corruption ou un fichier supprimé peut passer inaperçu avant la prochaine sauvegarde ; si une seule copie est conservée, elle risque de reproduire le problème. Des versions datées permettent de revenir à un état antérieur propre.
Surveiller, journaliser et réagir vite
La surveillance permet de détecter une indisponibilité, une saturation de disque, une hausse anormale de charge ou des erreurs répétées. Les journaux système et applicatifs apportent ensuite le contexte nécessaire pour comprendre un incident.
Centraliser les logs sur un emplacement distinct protège mieux les traces lorsqu'un serveur est compromis. À minima, surveillez les tentatives de connexion, les élévations de privilèges, les modifications de comptes, l'état des sauvegardes et l'espace disque restant. Un disque plein peut empêcher une base de données d'écrire correctement ou bloquer la création de nouvelles archives.
Des alertes utiles sont ciblées : échec de sauvegarde, service web inaccessible, certificat proche de l'expiration, consommation de ressources inhabituelle. Trop d'alertes finissent par être ignorées. Préférez quelques signaux fiables accompagnés d'une marche à suivre claire. [ En savoir plus ici ]
Préparer une réponse aux incidents
Un incident peut aller d'un compte compromis à une suppression accidentelle, en passant par une mise à jour défaillante. Préparer les premières actions évite les décisions prises dans la précipitation : qui contacter, où se trouvent les sauvegardes, comment isoler le serveur et quelles informations conserver.
Si une compromission est suspectée, changez les identifiants concernés depuis un poste sain, limitez l'exposition du service si nécessaire et préservez les journaux avant toute action destructrice. Restaurer une sauvegarde sans chercher l'origine de l'intrusion peut remettre un service en ligne, tout en laissant l'accès malveillant actif.
La sécurité reste un travail régulier. Révisez les comptes autorisés, supprimez les accès devenus inutiles, vérifiez les tâches planifiées et testez vos sauvegardes après tout changement majeur. Cette routine réduit fortement le risque qu'un petit oubli se transforme en interruption longue et coûteuse.
Questions fréquentes
Faut-il désactiver la connexion SSH avec le compte root ?
Oui, lorsque l'administration par un compte nominatif et sudo est correctement configurée. Cette pratique limite les connexions directes au compte le plus puissant et améliore la traçabilité des actions.
Quelle est la meilleure protection pour l'accès SSH ?
L'authentification par clé SSH protégée par une phrase de passe constitue une base solide. Elle doit être associée à des comptes individuels, à des droits limités et, si possible, à des restrictions d'accès réseau.
À quelle fréquence faut-il sauvegarder un serveur dédié ?
La fréquence dépend de la quantité de données acceptable à perdre. Une application qui enregistre des données toute la journée nécessite des copies plus rapprochées qu'un site vitrine rarement modifié.
Pourquoi stocker les sauvegardes hors du serveur ?
Une copie conservée sur le même serveur peut être perdue lors d'une panne matérielle, d'une suppression accidentelle, d'un accès malveillant ou d'un incident affectant l'ensemble de la machine. Un stockage distinct apporte une protection supplémentaire.
Un pare-feu suffit-il pour sécuriser un serveur dédié ?
Non. Le pare-feu réduit les services exposés, mais il ne remplace ni les mises à jour, ni la gestion des accès, ni la surveillance, ni les sauvegardes. La sécurité repose sur plusieurs couches complémentaires.
Comment vérifier qu'une sauvegarde fonctionne vraiment ?
La méthode fiable consiste à restaurer les données dans un environnement de test ou selon une procédure contrôlée. Vérifiez que les fichiers, les bases de données et les configurations nécessaires sont présents et utilisables.
👉 Lire aussi: Optimiser la vitesse de son site avec Ex2 et Comparatif Serveur Dédié


A propos de nous : Cladwys Rackster

Passionné par l’infrastructure numérique, je partage mon expertise sur les serveurs dédiés depuis plusieurs années. J’aime rendre les concepts techniques accessibles à tous, en proposant des conseils pratiques et des analyses détaillées. Mon objectif est d’aider chacun à choisir, configurer et optimiser son serveur dédié, quel que soit son niveau. À travers mes articles, je souhaite démystifier les aspects complexes de l’hébergement et encourager l’autonomie des utilisateurs. Rejoignez-moi pour découvrir ensemble les coulisses du monde des serveurs dédiés !