Guide pas à pas pour installer un serveur dédié
- Guide pas à pas pour installer un serveur dédié
- 1. Choisir une configuration adaptée
- 2. Préparer l'installation du système
- 3. Se connecter et appliquer les premières mises à jour
- 4. Sécuriser l'accès d'administration
- 5. Installer les services utiles, et seulement eux
- 6. Configurer les sauvegardes et la supervision
- 7. Vérifier le serveur avant sa mise en service
- Étendre les services avec méthode
- Questions fréquentes
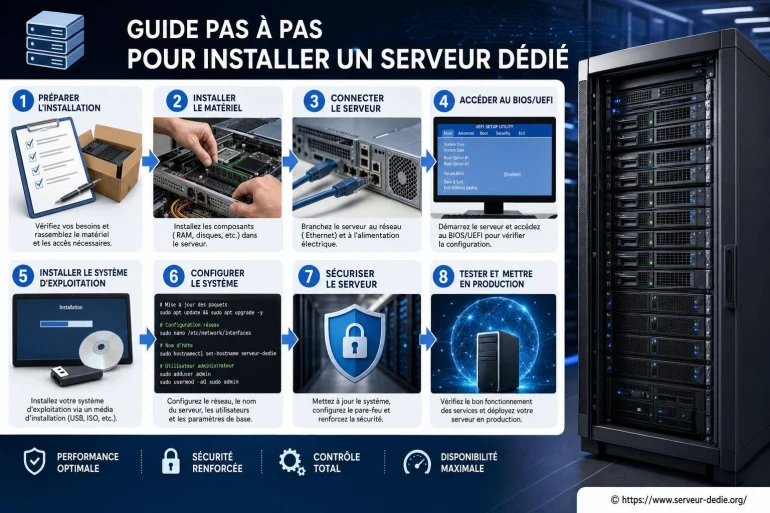
Installer un serveur dédié consiste à préparer une machine physique, choisir son système d'exploitation, sécuriser les accès et déployer les services nécessaires. La méthode paraît technique, mais elle devient accessible lorsqu'elle est découpée en étapes simples : définir l'usage, sélectionner le matériel, installer le système, verrouiller l'administration et contrôler le bon fonctionnement.
Un serveur dédié convient lorsqu'un site, une application métier, une base de données ou un environnement de jeu a besoin de ressources réservées. Vous disposez alors du processeur, de la mémoire vive, du stockage et de la connexion réseau sans les partager avec d'autres clients. Cette liberté implique aussi une responsabilité : configuration, mises à jour et sauvegardes doivent être prises au sérieux dès le départ.
Guide pas à pas pour installer un serveur dédié
Avant de lancer la moindre commande, clarifiez ce que la machine devra faire. Un serveur web vitrine n'a pas les mêmes besoins qu'un serveur de fichiers interne ou qu'une application utilisée en continu. Cette première réflexion évite de louer une configuration surdimensionnée ou, à l'inverse, trop limitée.
Site ou application web
Privilégiez une bonne capacité mémoire, du stockage SSD ou NVMe et une bande passante adaptée au trafic attendu.
Base de données
La mémoire vive et la rapidité des disques jouent un rôle central, surtout lorsque les requêtes sont nombreuses.
Stockage et sauvegarde
Prévoyez de l'espace, de la redondance et une copie extérieure à la machine pour résister à une panne matérielle.
1. Choisir une configuration adaptée
Le choix du matériel détermine la stabilité du projet. Pour un petit site professionnel ou un outil interne léger, une machine équipée de quelques cœurs, de mémoire suffisante et d'un SSD peut convenir. Pour une plateforme e-commerce, une base de données active ou plusieurs conteneurs, prévoyez davantage de mémoire et des disques rapides.
Regardez aussi la qualité du réseau : adresse IP dédiée, débit annoncé, protection contre certaines attaques réseau et possibilité d'ajouter des adresses supplémentaires si votre architecture l'exige. Vérifiez enfin la présence d'un accès de secours, souvent nommé console distante, KVM ou IPMI. Il permet de reprendre la main si une erreur de pare-feu coupe l'accès SSH.
- Un processeur cohérent avec le nombre de services exécutés.
- Une quantité de RAM qui laisse une marge lors des pics d'activité.
- Des disques SSD ou NVMe pour les applications sensibles aux temps de réponse.
- Un dispositif RAID si la continuité locale des données est nécessaire.
- Une solution de sauvegarde séparée du serveur principal.
Le RAID ne remplace pas une sauvegarde. Il peut limiter les conséquences d'une panne de disque, mais ne protège ni d'une suppression accidentelle, ni d'un logiciel malveillant, ni d'une mauvaise manipulation.
2. Préparer l'installation du système
La plupart des hébergeurs proposent une installation automatisée de Linux, par exemple Debian, Ubuntu, Rocky Linux ou AlmaLinux. Linux est souvent choisi pour l'hébergement web et les services réseau grâce à sa stabilité, à ses outils d'administration et à son vaste écosystème. Windows Server peut être préférable lorsqu'une application dépend de technologies Microsoft spécifiques.
Choisissez une version maintenue et évitez les éditions en fin de support. Pendant le déploiement, notez l'adresse IP, le nom d'hôte, le compte administrateur initial et les informations de connexion à la console. Conservez ces éléments dans un gestionnaire de mots de passe plutôt que dans un document non protégé.
Un serveur n'est pas une boîte noire : plus vous documentez ses accès, ses services et ses réglages, plus une intervention urgente reste courte et maîtrisée.
Définissez également un nom d'hôte clair, tel que web-production, db-interne ou backup-01. Ce détail aide à éviter les erreurs quand plusieurs machines sont administrées depuis le même poste.
3. Se connecter et appliquer les premières mises à jour
Sur Linux, l'administration distante passe généralement par SSH. Depuis un terminal, la connexion utilise l'adresse IP du serveur et un compte autorisé. Une fois connecté, commencez par installer les correctifs de sécurité proposés par la distribution. Répétez ensuite cette opération régulièrement, en testant les mises à jour sensibles sur un environnement séparé lorsque l'application est critique.
La mise à jour du système corrige des failles connues, mais elle n'annule pas les risques liés à une configuration faible. Un mot de passe réutilisé, un port d'administration ouvert à tous ou un service inutilement installé restent des portes d'entrée possibles.
4. Sécuriser l'accès d'administration
La première mesure consiste à créer un compte nominatif avec des droits d'administration contrôlés, puis à éviter l'usage quotidien du compte root. Les actions élevées peuvent être réalisées avec sudo, ce qui améliore la traçabilité et limite les erreurs irréversibles.
Utilisez des clés SSH plutôt qu'un simple mot de passe. Une clé publique est déposée sur le serveur, tandis que la clé privée reste sur votre ordinateur, idéalement protégée par une phrase secrète. Après avoir vérifié que la connexion par clé fonctionne, désactivez l'authentification par mot de passe si votre organisation le permet.
- Créez un utilisateur d'administration distinct du compte root.
- Ajoutez une clé SSH et testez-la dans une seconde session avant de fermer la première.
- Restreignez SSH aux utilisateurs utiles et, si possible, aux adresses IP autorisées.
- Activez un pare-feu en n'ouvrant que les ports réellement nécessaires.
- Installez une protection contre les tentatives répétées, comme Fail2ban, selon les services exposés.
Pour un serveur web classique, les ports 80 et 443 sont ouverts au public afin de servir les pages HTTP et HTTPS. Le port SSH ne devrait pas être plus exposé que nécessaire. Changer son numéro peut réduire certains scans automatisés, mais ce n'est pas une protection suffisante : les clés, les restrictions réseau et les mises à jour restent les mesures essentielles.
5. Installer les services utiles, et seulement eux
Un serveur propre contient peu de composants inutiles. Pour publier un site, vous pouvez installer un serveur web comme Nginx ou Apache, le langage requis par l'application, une base de données et un outil de gestion des certificats TLS. Si vous déployez des conteneurs, Docker ou Podman permettent d'isoler les services, à condition de gérer correctement les volumes, les images et les mises à jour.
Chaque service ouvert sur le réseau augmente la surface d'exposition. Désinstallez ou arrêtez ce qui n'est pas utilisé. Contrôlez aussi les services actifs au démarrage : un outil de test oublié peut devenir une faiblesse durable.
| Besoin | Éléments courants | Point de vigilance |
|---|---|---|
| Site web | Nginx ou Apache, PHP ou autre runtime | Certificat HTTPS et permissions des fichiers |
| Base de données | MariaDB, PostgreSQL ou autre moteur | Accès réseau limité et sauvegardes testées |
| Application conteneurisée | Docker ou Podman, images et volumes | Ne pas exposer inutilement le démon ou les ports internes |
Lorsque l'application le permet, séparez les rôles : un serveur web ne doit pas nécessairement héberger la base de données, les sauvegardes et les outils d'administration. Cette séparation peut sembler excessive au début, mais elle facilite le diagnostic et limite l'impact d'un incident.
6. Configurer les sauvegardes et la supervision
Une installation n'est réellement exploitable que lorsque les données peuvent être restaurées. Planifiez des copies régulières des fichiers applicatifs, des bases de données, des configurations et des clés nécessaires au redémarrage du service. Conservez au moins une copie hors de la machine, dans un espace distinct ou chez un autre prestataire.
Testez une restauration. C'est le seul moyen de vérifier qu'une archive est complète, lisible et documentée. Une sauvegarde qui existe mais ne peut pas être restaurée donne une fausse impression de sécurité.
Ajoutez une supervision simple : disponibilité HTTP, espace disque, charge mémoire, erreurs de sauvegarde et expiration prochaine des certificats. Des alertes précoces permettent d'intervenir avant qu'un disque plein ou qu'un certificat expiré ne bloque les utilisateurs.
7. Vérifier le serveur avant sa mise en service
Avant de rendre une application accessible, procédez à une vérification méthodique. Testez la connexion utilisateur, le pare-feu, le redémarrage des services, les pages web en HTTPS, les droits sur les fichiers et la création d'une sauvegarde. Consultez également les journaux système : ils révèlent souvent un service qui démarre mal ou une permission incorrecte.
Imaginez le serveur comme un local technique : installer les équipements ne suffit pas, il faut aussi étiqueter les câbles, vérifier les accès et savoir quoi faire lorsqu'un voyant s'allume. La documentation, les alertes et les sauvegardes transforment une machine installée en infrastructure exploitable.
Gardez enfin une liste courte des opérations récurrentes : mises à jour, contrôle des sauvegardes, examen de l'espace disque, renouvellement des clés et revue des comptes autorisés. Cette routine réduit les mauvaises surprises sans demander une surveillance permanente.
Étendre les services avec méthode
Une fois la machine stable, vous pourrez ajouter des services complémentaires, par exemple un serveur de messagerie. Cette fonction demande une configuration rigoureuse des domaines, des enregistrements DNS, du chiffrement et de la lutte contre le spam. Pour approfondir ce point précis, lire cet article de Korben sur l'installation d'un serveur de mails permet de préparer ce prolongement sans confondre les rôles de chaque service.
Questions fréquentes
Quel système d'exploitation choisir pour un serveur dédié ?
Linux convient à de nombreux usages web, applicatifs et réseau, notamment avec Debian, Ubuntu, Rocky Linux ou AlmaLinux. Windows Server est pertinent lorsqu'un logiciel impose l'environnement Microsoft. Choisissez surtout une version maintenue et adaptée aux compétences de la personne qui administrera la machine.
Faut-il utiliser le compte root pour administrer le serveur ?
Il est préférable de créer un compte nominatif et d'utiliser sudo pour les tâches d'administration. Cette pratique réduit les erreurs liées au compte root et facilite le suivi des actions réalisées sur le serveur. [ A lire en complément ici ]
Pourquoi utiliser des clés SSH ?
Les clés SSH offrent une authentification plus robuste qu'un mot de passe seul lorsqu'elles sont correctement protégées. Elles permettent aussi de désactiver la connexion par mot de passe et de réduire les risques liés aux tentatives automatisées.
Le RAID remplace-t-il une sauvegarde ?
Non. Le RAID peut maintenir le service après la panne d'un disque selon la configuration choisie, mais il ne protège pas contre une suppression accidentelle, un piratage, une corruption de données ou un sinistre affectant toute la machine.
Quels ports ouvrir sur un serveur web ?
Un serveur web ouvre généralement les ports 80 pour HTTP et 443 pour HTTPS. Le port SSH doit rester limité aux besoins d'administration. N'ouvrez pas de port sans savoir quel service l'utilise et pourquoi il doit être accessible.
Comment vérifier qu'une sauvegarde fonctionne vraiment ?
Restaurez régulièrement une copie dans un environnement de test ou sur un emplacement distinct. Vérifiez l'intégrité des fichiers, la restauration de la base de données et le démarrage de l'application. Une archive non testée ne garantit pas une reprise fiable.
👉 Lire aussi: À qui appartient OVHcloud ? et Comparatif Serveur Dédié


A propos de nous : Cladwys Rackster

Passionné par l’infrastructure numérique, je partage mon expertise sur les serveurs dédiés depuis plusieurs années. J’aime rendre les concepts techniques accessibles à tous, en proposant des conseils pratiques et des analyses détaillées. Mon objectif est d’aider chacun à choisir, configurer et optimiser son serveur dédié, quel que soit son niveau. À travers mes articles, je souhaite démystifier les aspects complexes de l’hébergement et encourager l’autonomie des utilisateurs. Rejoignez-moi pour découvrir ensemble les coulisses du monde des serveurs dédiés !